Firmas, reglas y modelo de procesamiento
NetMonitor detecta y procesa eventos mediante un modelo basado en firmas, reglas, eventos y acciones.
Modelo de procesamiento
El flujo general para cualquier evento en NetMonitor es:
Firma → Regla → Evento → Acción
| Etapa | Descripción |
|---|---|
| Firma | Define la condición técnica a evaluar sobre los datos de los activos |
| Regla | Define cómo tratar el evento cuando la firma se evalúa como positiva |
| Evento | Registro generado con identificador único y ciclo de vida propio |
| Acción | Notificación, integración externa o acción adicional automatizada |
Firma
Una firma define una condición técnica que NetMonitor puede evaluar sobre los datos obtenidos desde los activos monitoreados. Es el elemento que permite disparar una alarma o alerta cuando su evaluación resulta positiva.
Ejemplos de firmas:
- Activo no responde
- Interfaz física down
- CPU supera umbral
- Memoria supera umbral
- DNS no responde
- Enlace WAN sin disponibilidad
- SIP no responde
- Disco supera umbral de ocupación
- Tráfico supera patrón esperado
Solo los usuarios con perfil supervisor pueden administrar firmas. Una firma puede estar activa, inactiva o pendiente de procesamiento, y se configura con severidad y categoría.
Toda firma tiene la misma forma:
Notificar cuando: <Criterio> <Operador> <Valor>
Utilizando el Canal de Notificación: <Canal>
El criterio elige qué campo del evento se mira, el operador define cómo se compara, y el canal decide a dónde llega el aviso una vez que la condición se cumple.
El bloque de condición se puede quitar (ícono de basurero) y, si el panel lo permite, agregar más de una fila — combinando varios criterios dentro de una misma firma para acotar aún más la condición.
Criterio
Define sobre qué atributo del evento se va a comparar el valor elegido.
| Criterio | Descripción |
|---|---|
| Categoría | Categoría del evento que genera la notificación. |
| Severidad | Severidad de la notificación. |
| Tipo | Tipo de regla que genera la notificación. |
| Alarma | Notificación por indisponibilidad. |
| Alerta | Notificación por valor fuera de rango. |
| Operación | Grupo de Operación que procesa la notificación. |
| Mantenimiento | Cuadrilla de Mantenimiento que procesa la notificación. |
El campo Valor pasa a ser el desplegable Nivel de severidad del evento (ver más abajo).
Operador
Una vez elegido el criterio, el operador define si la firma se activa cuando el evento coincide con el valor elegido, o cuando se aleja de él.
Coincide con (=)
La firma se cumple cuando el valor del criterio del evento es exactamente igual al valor seleccionado.
Severidad Coincide con Crítico → notifica sólo eventos Críticos
Es distinta de (≠)
La firma se cumple cuando el valor del criterio del evento es cualquier otro distinto al valor seleccionado.
Severidad Es distinta de Depurativo → notifica todo excepto Depurativo
Nivel de severidad del evento
Escala de ocho niveles, ordenada de mayor a menor impacto en la red. Es el valor que se elige cuando el criterio es Severidad.
| # | Nivel | Descripción |
|---|---|---|
| 1 | 🔴 Emergencia | La red se ve profundamente afectada. |
| 2 | 🔴 Alerta | Un activo falló. |
| 3 | 🟠 Crítico | Un activo que afecta un segmento de red falló. |
| 4 | 🟠 Error | Una falla en un activo requiere su atención. |
| 5 | 🟡 Advertencia | Es posible que un activo falle a futuro. |
| 6 | 🟢 Notificación | Condiciones normales de funcionamiento. |
| 7 | 🔵 Informativo | Reportes de funcionamiento. |
| 8 | ⚪ Depurativo | Información para depuración. |
Ejemplo aplicado
Combinando lo anterior, una firma se lee de corrido, de izquierda a derecha:
Notificar cuando:
  Criterio: Severidad
  Operador: Coincide con
  Valor: Crítico
Utilizando el Canal de Notificación: <canal configurado, p. ej. email>
Esta firma dispara una notificación por el canal elegido cada vez que ocurre un evento cuya severidad es exactamente Crítico: un activo que afecta a un segmento de red falló.
Regla
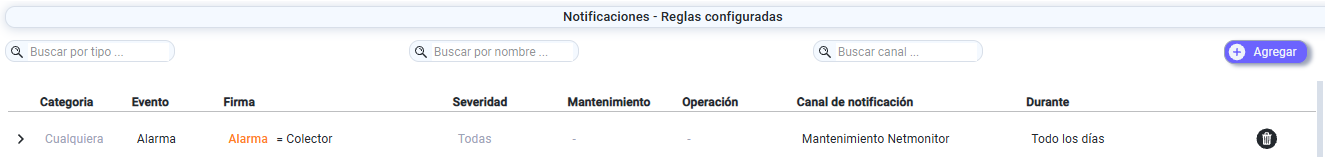
Una regla define cómo debe tratarse un evento cuando una firma se evalúa como positiva. Cada regla se compone de dos elementos:
Condición
Define qué atributos debe cumplir el evento para que la regla aplique:
- Tipo de evento
- Firma
- Categoría
- Severidad
- Grupo operativo
- Activo
- Emplazamiento
- Estado
- Rango horario
Acción
Define qué debe hacer NetMonitor cuando la condición se cumple:
- Enviar notificación por correo
- Enviar mensaje a Microsoft Teams
- Enviar mensaje a Telegram
- Abrir incidente en plataforma externa
- Actualizar ticket existente
- Ejecutar tarea adicional
- Notificar a cuadrilla de mantenimiento
- Enviar información a sistema externo
Frecuencia de evaluación
NetMonitor evalúa periódicamente las firmas contra los datos obtenidos desde los activos monitoreados. El período entre evaluaciones se denomina polling time.
| Configuración | Polling time |
|---|---|
| Activos con SLA estándar | 10 minutos |
| Activos con SLA 100% | Menor a 1 minuto (evaluación casi en tiempo real) |
En cada ciclo de evaluación, NetMonitor compara los datos obtenidos con las firmas configuradas. Si una o más firmas se evalúan como verdaderas, se registra el evento correspondiente.
Atributos del activo que influyen en el análisis
El comportamiento del motor de análisis depende de la configuración de cada activo en el Asset Manager. Los principales atributos son:
- SLA o disponibilidad esperada
- Indicador de activo crítico
- Habilitación de notificaciones
- Interfaces asociadas a enlaces declarados
- Servicios asociados al activo
- Tipo de activo
- Emplazamiento
- Grupo operativo asociado
SLA y disponibilidad esperada
El valor de SLA declarado para un activo determina qué tipo de eventos puede generar y con qué frecuencia se lo evalúa.
| SLA declarado | Asociar Ticket | Notificaciones (Alertas) | Comportamiento esperado |
|---|---|---|---|
| 0% | No | No | Sin alarmas ni alertas. Solo recolección de datos. |
| 0% < SLA < 100% | No | No | Alarmas por up/down según polling time. |
| 0% < SLA < 100% | Sí | No | Alarmas por up/down con apertura de incidentes. |
| 0% < SLA < 100% | Sí | Sí | Alarmas y notificaciones según reglas configuradas. |
| 100% | No | No | Alarmas por up/down con evaluación más frecuente. |
| 100% | Sí | Sí | Alarmas con evaluación más frecuente, notificaciones según reglas y apertura de incidentes. |
Activos críticos
Un activo puede ser declarado como crítico dentro del Asset Manager. Esta configuración permite que NetMonitor aplique un tratamiento especial sobre los eventos relacionados con ese activo, incluyendo la posibilidad de ejecutar acciones adicionales.
Acciones disponibles para activos críticos:
- Abrir un ticket en una herramienta ITSM
- Actualizar el estado de un incidente
- Disparar una tarea operativa
- Enviar información a un sistema externo
- Escalar el evento a un grupo específico
- Ejecutar integraciones mediante API
Ejemplos de activos que suelen declararse como críticos:
- Firewalls perimetrales
- Routers de borde
- Switches core
- Enlaces WAN principales
- Equipos de energía
- Servidores de servicios críticos
- Controladoras WLAN
- Sistemas DNS y autenticación
- Plataformas de comunicaciones críticas